VERTRAUEN CENTER
Wie wir Ihre Daten und die Daten Ihrer Patienten schützen: wozu wir uns verpflichten, wofür wir zertifiziert sind und was wir nicht behaupten.
Zuletzt geprüft:

Gesundheitswesen und HIPAA
Woltrio entwickelt Software für Organisationen im Gesundheitswesen als HIPAA Business Associate. Diese Zusagen machen wir in jedem Projekt im Gesundheitswesen.
BAA vor jeglichen PHI
Wir unterzeichnen unser Standard-Business-Associate-Agreement, bevor geschützte Gesundheitsinformationen (PHI) weitergegeben werden. Sie können es vor Vertragsabschluss prüfen.
PHI bleiben in Ihrem AWS-Konto
Gesundheitsprodukte werden in Ihrem eigenen AWS-Konto bereitgestellt, unter Ihrem BAA mit AWS. Woltrio speichert oder verarbeitet keine PHI auf eigenen Systemen.
Synthetische Daten für die Entwicklung
Wir entwickeln und testen ausschließlich mit Testdaten. Unsere Entwickler arbeiten nicht mit echten Patientendaten.
Begrenzter, protokollierter Zugriff
Wenn wir Zugriff auf Ihre Umgebung brauchen, vergeben Sie ihn an benannte Konten mit nur den nötigen Berechtigungen. Jede Aktion wird in Audit-Protokollen in Ihrem Konto erfasst, und unser Zugriff wird bei der Übergabe entfernt.
Meldung innerhalb von 3 Werktagen
Entdecken wir einen Vorfall, der Ihre PHI betrifft, informieren wir Sie innerhalb von 3 Werktagen, weit innerhalb der 60-Tage-Frist von HIPAA. Danach dämmen wir ihn ein, untersuchen ihn und senden Ihnen einen schriftlichen Bericht.
Jährliche HIPAA-Schulung
Alle Mitarbeitenden absolvieren jedes Jahr eine HIPAA-Schulung.
Jährliche Risikobewertung
Wir bewerten Bedrohungen für PHI und unsere Systeme mindestens einmal jährlich und bei jedem neuen System oder PHI-Ablauf, nach der Risikomethodik unseres ISO/IEC-27001-Managementsystems.
Wer wofür verantwortlich ist
Unsere Standardaufteilung bei Healthcare-Projekten. Abweichungen für Ihr Projekt halten wir schriftlich im Vertrag und im BAA fest.
| Bereich | Sie | Woltrio |
|---|---|---|
| AWS-Konto und AWS-BAA | Sie besitzen das AWS-Konto und unterzeichnen das BAA von AWS. | Wir arbeiten in Ihrem Konto über die Zugänge, die Sie uns einräumen. |
| Speicherort der PHI | Ausschließlich in Ihrem AWS-Konto. | Nie auf unseren Systemen. Wir entwickeln und testen mit synthetischen Daten. |
| Verschlüsselungsschlüssel | In AWS KMS in Ihrem Konto. | Wir richten die Verschlüsselung ein und nutzen Schlüssel nur über die Zugänge, die Sie uns einräumen. Wir behalten keine Kopien. |
| Backups | In Ihrem AWS-Konto gespeichert. | Wir richten sie während des Projekts ein und testen sie. |
| Audit-Protokolle | In Ihrem Konto, nach Ihrer Aufbewahrungsrichtlinie. | Jede unserer Aktionen in Ihrer Umgebung wird dort protokolliert. |
| Produktionszugang | Sie vergeben und entziehen namentliche Zugänge. | Nur minimal nötige Rechte. Unser Zugang wird bei der Übergabe entfernt und schriftlich bestätigt. |
| Reaktion auf Vorfälle | Sie leiten die Reaktion und die nach HIPAA vorgeschriebenen Meldungen. | Wir informieren Sie innerhalb von 3 Werktagen über alles, was wir feststellen, helfen bei Eindämmung und Untersuchung und senden einen schriftlichen Bericht. |
Unabhängige Nachweise: was wir haben und was nicht
- ISO/IEC 27001:2022
- Zertifiziertes Entwicklungszentrum, Zertifikat GKPK-0328-IC, überprüfbar über IAF CertSearch.
- SOC 2
- Kein SOC-2-Bericht, und derzeit ist keiner geplant.
- Penetrationstests
- Kunden beauftragen in der Regel vor dem Start einen unabhängigen Test. Wir unterstützen die Tester und beheben die Befunde.
Dokumente unter NDA
Wir senden sie nach Unterzeichnung einer gegenseitigen Geheimhaltungsvereinbarung.
- Muster-Business-Associate-Agreement
- Anwendbarkeitserklärung (ISO/IEC 27001)
- Verfahren zur Reaktion auf Informationssicherheitsvorfälle
- Richtlinie zum Umgang mit PHI und Datenschutz
- Methodik der Risikobewertung
- Verfahren für Business Continuity und Notfallwiederherstellung
ISO/IEC 27001:2022-Zertifikat
Das Informationssicherheits-Managementsystem (ISMS) im Woltrio-Entwicklungszentrum in Rawalpindi, Pakistan, ist unabhängig durch G-CERTI zertifiziert, eine von IAS akkreditierte Zertifizierungsstelle. Dort konzipiert, entwickelt und stellt unser Engineering-Team Kundensoftware bereit. Alle Angaben unten stammen direkt aus dem Zertifikat.
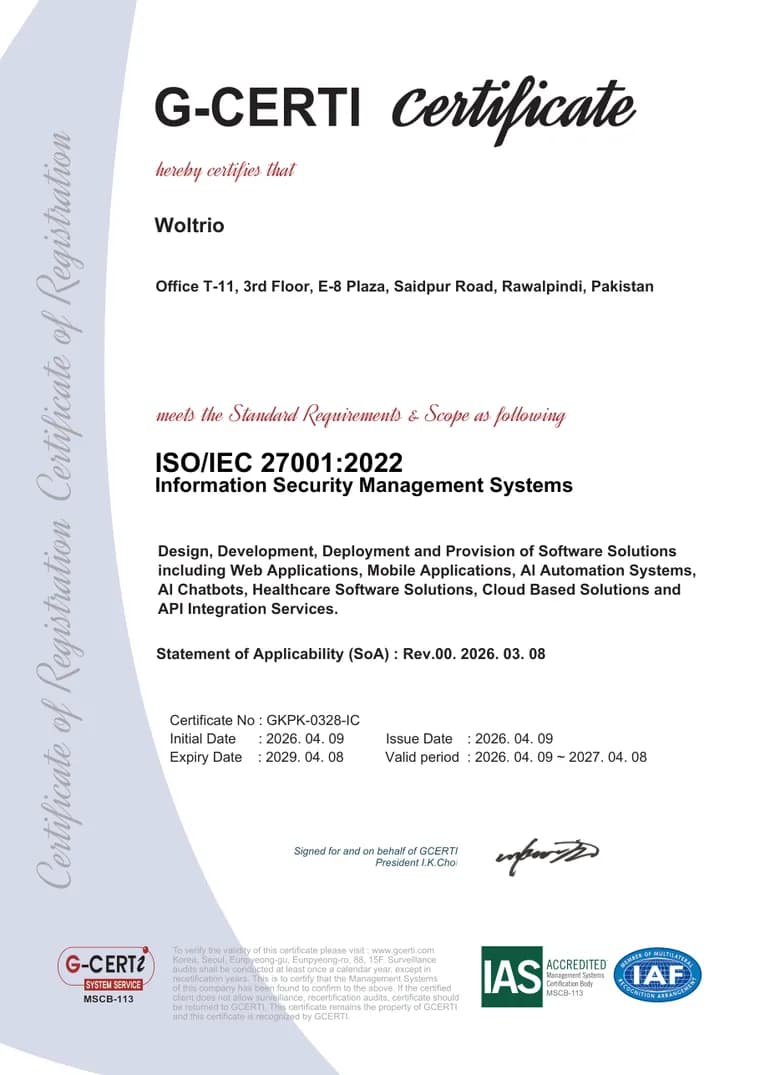
Unabhängig überprüfbar auf IAF CertSearch, der weltweiten Zertifikatsdatenbank des International Accreditation Forum (Zertifikatsnummer GKPK-0328-IC).
- Norm
- ISO/IEC 27001:2022
- Zertifikatsnummer
- GKPK-0328-IC
- Zertifizierungsstelle
- G-CERTI
- Akkreditierung
- IAS (MSCB-113) · IAF MLA
- Geltungsbereich
- Design, Development, Deployment and Provision of Software Solutions including Web Applications, Mobile Applications, AI Automation Systems, AI Chatbots, Healthcare Software Solutions, Cloud Based Solutions and API Integration Services.Geltungsbereich im Wortlaut des Zertifikats. Er umfasst das ISMS unseres Entwicklungszentrums in Rawalpindi – wie wir Software konzipieren, entwickeln, bereitstellen und betreuen – nicht einzelne Kundenprodukte.
- Zertifizierter Standort
- Office T-11, 3rd Floor, E-8 Plaza, Saidpur Road, Rawalpindi, PakistanUnser Hauptsitz in Denver, Colorado (Woltrio LLC) liegt außerhalb des Geltungsbereichs des Zertifikats.
- Erstzertifizierung
- Aktuell gültig bis
- Wird durch ein jährliches Überwachungsaudit aufrechterhalten; das Zertifikat wird danach jeweils neu ausgestellt.
- Ende des Zertifizierungszyklus
- Erklärung zur Anwendbarkeit (SoA)
- Rev.00 (2026-03-08)
PSEB-Registrierung
Woltrio ist als Softwareunternehmen beim Pakistan Software Export Board (PSEB) registriert – der staatlichen Stelle unter dem Ministerium für IT und Telekommunikation, die Pakistans Software- und IT-Dienstleistungsexporteure registriert und beaufsichtigt.
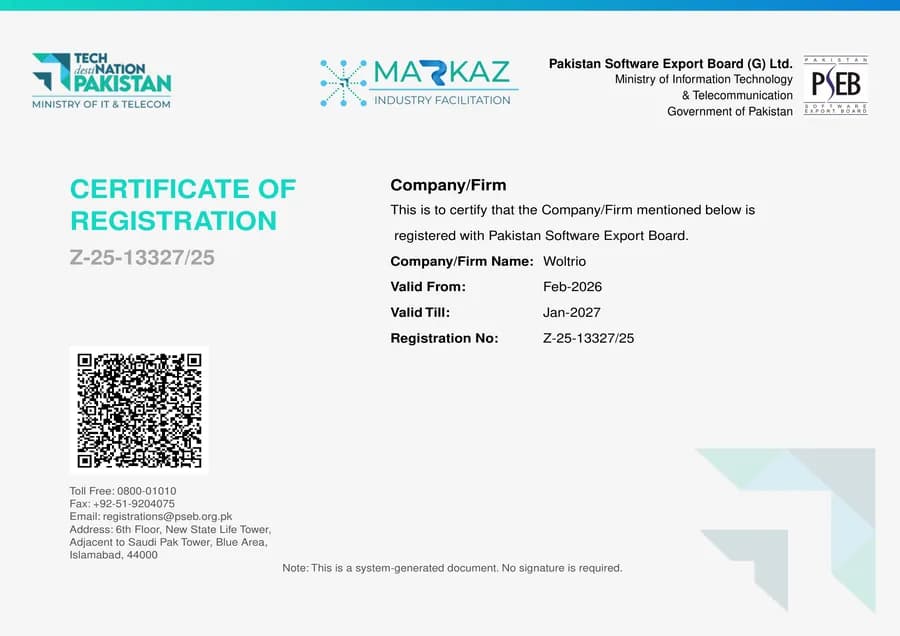
Öffnet die offizielle Prüfseite des PSEB für die Registrierungsnummer Z-25-13327/25 – derselbe Link wie der QR-Code auf dem Zertifikat.
- Registrierungsnummer
- Z-25-13327/25
- Registriert bei
- Pakistan Software Export Board (G) Ltd.
- Staatliche Behörde
- Ministry of Information Technology & Telecommunication, Government of Pakistan
- Registrierungsart
- Unternehmen / Firma
- Gültig ab
- Gültig bis
- Wird jährlich beim PSEB erneuert.
Unternehmensregistrierung
Woltrio LLC ist die US-Rechtsperson hinter Woltrio, registriert in Colorado und bei Dun & Bradstreet sowie Creditsafe gelistet. Dies sind die Kennungen, mit denen Einkaufs- und Compliance-Teams einen Anbieter prüfen – deshalb veröffentlichen wir sie hier, statt sie auf Anfrage zu verschicken.
Öffnet den Unternehmenseintrag des Colorado Secretary of State für die ID 20268285348 – die öffentliche Quelle für Status und Gründungsdatum der Gesellschaft.
- Rechtlicher Name
- Woltrio LLC
- Rechtsform
- Limited Liability Company (LLC)
- Registerstaat
- Colorado, USA
- Colorado Secretary of State ID
- 20268285348
- Eingetragen am
- Woltrio ist seit 2024 tätig; die Colorado LLC wurde im Oktober 2026 als US-Rechtsperson gegründet.
- Tätig seit
- 2024
- Hauptsitz
- 1500 N Grant St, Suite 5034, Denver, CO 80203, United States
- D-U-N-S-Nummer
- 14-961-5138Vergeben von Dun & Bradstreet. Auf dnb.com nachschlagen oder in Ihrem Lieferanten-Onboarding verwenden.
- Creditsafe Safe Number
- US233901870Creditsafe-Berichte sind nur im Abonnement verfügbar; die Safe Number identifiziert Woltrio LLC in deren Datenbank.
- NAICS-Code
- 541511 · Custom Computer Programming Services
- Unternehmensprofile
Einhaltung
Die Zertifizierung, die wir besitzen, und die regulatorischen Rahmenwerke, nach denen wir die Software unserer Kunden entwickeln.
HIPAA
Gesetz über die Portabilität und Rechenschaftspflicht von Krankenversicherungen
- BAA vor jeder Weitergabe von PHI unterzeichnet
- PHI bleiben in Ihrer Umgebung; wir entwickeln mit synthetischen Daten
- Verschlüsselung, Zugriffskontrollen und Audit-Protokolle in Ihrem Produkt
- Meldung von Sicherheitsvorfällen innerhalb von 3 Werktagen
DSGVO
Datenschutz-Grundverordnung (EU)
- Datenverarbeitungsvereinbarungen (DPA) mit SCCs
- Verfahren zu den Rechten betroffener Personen dokumentiert
- Privacy-by-Design-Prinzipien umgesetzt
- Die Transparenz der Unterauftragsverarbeiter bleibt gewahrt
PIPEDA
Gesetz zum Schutz personenbezogener Daten und elektronischer Dokumente (Kanada)
- Einwilligungsbasierte Datenerhebung
- Individueller Zugriff auf persönliche Informationen
- Schutzmaßnahmen für personenbezogene Daten
- Verantwortung für den Datenschutz
Sicherheitskontrollen
Nach ISO/IEC 27001:2022 zertifizierte Kontrollen in unserem Entwicklungszentrum.
Informationssicherheit bei der Nutzung von Cloud-Diensten
Prozesse für den Erwerb, die Nutzung, die Verwaltung und den Ausstieg aus Cloud-Diensten müssen in Übereinstimmung mit den Informationssicherheitsanforderungen der Organisation eingerichtet werden.
Authentifizierungsinformationen
Die Zuweisung und Verwaltung von Authentifizierungsinformationen muss durch einen Managementprozess gesteuert werden, einschließlich der Beratung des Personals über den angemessenen Umgang mit Authentifizierungsinformationen.
Remote-Arbeiten
Wenn das Personal aus der Ferne arbeitet, müssen Sicherheitsmaßnahmen umgesetzt werden, um Informationen zu schützen, auf die außerhalb der Räumlichkeiten der Organisation zugegriffen, sie verarbeitet oder gespeichert werden.
Anforderungen an die Anwendungssicherheit
Anforderungen an die Informationssicherheit müssen bei der Entwicklung oder Beschaffung von Anwendungen ermittelt, spezifiziert und genehmigt werden.
Uhrzeitsynchronisation
Die Uhren der von der Organisation verwendeten Informationsverarbeitungssysteme müssen mit genehmigten Zeitquellen synchronisiert werden.
Unterauftragsverarbeiter
Dienste, die Woltrio für den eigenen Geschäftsbetrieb nutzt, jeweils unter den Datenverarbeitungsbedingungen des Anbieters. Keiner davon erhält PHI.
Amazon Web Services (AWS)
Cloud-Infrastruktur für Woltrios eigene Systeme
USA (Hauptsitz des Anbieters)
Anthropic
KI-Unterstützung für interne Entwicklungsarbeit (API, kein Training mit unseren Daten)
USA (Hauptsitz des Anbieters)
Cloudinary
Datei- und Bildspeicher für unsere Website und internen Tools
USA (Hauptsitz des Anbieters)
GitHub
Quellcode-Hosting und Versionsverwaltung
USA (Hauptsitz des Anbieters)
Hostinger
Geschäftliche E-Mail
Litauen (Hauptsitz des Anbieters)
Google Meet
Videobesprechungen mit Kunden
USA (Hauptsitz des Anbieters)
Microsoft Teams
Videobesprechungen mit Kunden
USA (Hauptsitz des Anbieters)
Zoom
Videobesprechungen mit Kunden
USA (Hauptsitz des Anbieters)
FAQ
Häufige Fragen zu unseren Sicherheits- und Compliance-Praktiken.
Datenspeicherung und Verschlüsselung
Wo werden meine Daten gespeichert?
Die Produkte, die wir für Sie entwickeln, laufen in Ihrem eigenen Cloud-Konto; bei Kunden aus dem Gesundheitswesen ist das Ihr AWS-Konto, abgedeckt durch Ihr BAA mit AWS. Woltrio hostet Ihre Produktionsdaten oder PHI nicht auf eigenen Systemen. Unsere eigenen Geschäftssysteme (E-Mail, Quellcode, Dateispeicher und Besprechungen) nutzen die auf dieser Seite aufgeführten Unterauftragsverarbeiter.
Wie werden Daten verschlüsselt?
Wir folgen unserer Richtlinie zu Kryptografie und Schlüsselverwaltung: TLS 1.2 oder höher für Daten bei der Übertragung und AES-256 für gespeicherte Daten, wo verfügbar mit der Schlüsselverwaltung des Cloud-Anbieters. Sicherungen sensibler Daten werden auf dieselbe Weise verschlüsselt.
Speichert oder sieht Woltrio PHI?
Nein. PHI bleiben in Ihrer Umgebung. Wir entwickeln und testen ausschließlich mit synthetischen Daten, und keiner unserer Unterauftragsverarbeiter erhält PHI. Da wir keine PHI halten, haben wir keine eigenen BAAs mit Anbietern; wir unterzeichnen ein BAA direkt mit Ihnen.
Wie erfahre ich von Änderungen bei Ihren Unterauftragsverarbeitern?
Die Liste der Unterauftragsverarbeiter auf dieser Seite wird aktuell gehalten; Änderungen spiegeln sich auch in unserer Datenschutzerklärung wider.
Zugriff und Nachweise
Wie wird der Zugriff auf meine Systeme kontrolliert?
Gemäß unserer Zugriffskontrollrichtlinie gelten das Prinzip der minimalen Rechte und Need-to-know. Sie vergeben unseren Entwicklern benannte Konten in Ihrer Umgebung mit genau den Berechtigungen, die die Arbeit erfordert, und können diese jederzeit prüfen oder entziehen.
Kann ich einen Nachweis Ihrer Zugriffe auf meine Systeme einsehen?
Ja. Da wir über Konten arbeiten, die Sie vergeben, werden unsere Aktionen in Audit-Protokollen in Ihrem eigenen Konto erfasst. Den Nachweis halten also Sie, nicht wir.
Was passiert am Ende unserer Zusammenarbeit?
Wir übergeben Quellcode, Dokumentation und Zugangsdaten, entfernen unsere Zugänge zu Ihren Umgebungen und löschen Projektdaten auf unseren eigenen Systemen sicher gemäß unserem Verfahren zur Datenaufbewahrung und sicheren Entsorgung, sofern Sie nicht um Aufbewahrung bitten oder ein Vertrag etwas anderes verlangt.
Einhaltung
Entwickeln Sie DSGVO-konforme Software?
Ja. Wir konzipieren und entwickeln Software, die die Anforderungen der DSGVO erfüllt – Privacy by Design, dokumentierte Prozesse für Betroffenenrechte, Datenminimierung und Transparenz bei Unterauftragsverarbeitern in den Systemen, die wir liefern. DSGVO-Konformität erreicht Ihr Produkt, sie ist kein Zertifikat eines Dienstleisters; unabhängig zertifiziert ist das Woltrio-Entwicklungszentrum nach ISO/IEC 27001:2022. Eine Datenverarbeitungsvereinbarung (DPA) mit Standardvertragsklauseln (SCCs) ist auf Anfrage für Projekte erhältlich, in denen wir personenbezogene Daten in Ihrem Auftrag verarbeiten. Kontakt: legal@woltrio.com.
Entwickeln Sie HIPAA-konforme Software?
Ja. Wir entwickeln Gesundheitssoftware, die auf die Anforderungen von HIPAA ausgelegt ist, mit Verschlüsselung, Zugriffskontrollen und Audit-Protokollen in Ihrem Produkt. HIPAA-Konformität erreichen Ihre Organisation und Ihr Produkt; sie ist kein Zertifikat, das ein Dienstleister besitzt. Als Ihr Business Associate unterzeichnen wir ein BAA, bevor PHI weitergegeben werden; unsere Zusagen finden Sie im Abschnitt „Gesundheitswesen und HIPAA“ oben auf dieser Seite.
Wird unsere Gesundheitssoftware als Medizinprodukt reguliert (FDA, MDR)?
Das hängt vom Verwendungszweck der Software ab. Terminplanung, Abrechnung, Patientenportale und die meisten EHR-Funktionen gelten in der Regel nicht als Medizinprodukt. Software, die Diagnosen stellt, Patienten überwacht oder Behandlungen empfiehlt, kann von der FDA als Software as a Medical Device (SaMD) reguliert werden, ebenso manche Tools zur klinischen Entscheidungsunterstützung. In der EU stellt sich dieselbe Frage nach der Medizinprodukteverordnung (EU) 2017/745 (MDR). Diese Einstufung nehmen wir nicht selbst vor: Enthält Ihr Produkt solche Funktionen, weisen wir beim Scoping darauf hin und empfehlen, die Frage von einer regulatorischen Fachberatung klären zu lassen. Anschließend entwickeln wir nach den dort festgelegten Anforderungen.
Ist Woltrio ISO 27001 zertifiziert?
Ja. Das Informationssicherheits-Managementsystem des Woltrio-Entwicklungszentrums ist durch G-CERTI, eine von IAS akkreditierte Zertifizierungsstelle, nach ISO/IEC 27001:2022 zertifiziert (Zertifikatsnummer GKPK-0328-IC, erstmals ausgestellt am 9. April 2026). Der Geltungsbereich umfasst Konzeption, Entwicklung, Bereitstellung und Betrieb unserer Softwarelösungen, einschließlich Gesundheitssoftware, KI-Systemen, Cloud-Lösungen und API-Integrationen. Unser Hauptsitz in Denver, Colorado, liegt außerhalb des Geltungsbereichs des Zertifikats. Die Zertifizierung wird durch jährliche Überwachungsaudits aufrechterhalten. Zertifikat und Prüfangaben finden Sie im Abschnitt ISO/IEC 27001:2022 oben auf dieser Seite.
Ist Woltrio beim Pakistan Software Export Board (PSEB) registriert?
Ja. Woltrio ist beim Pakistan Software Export Board (G) Ltd. unter dem Ministerium für Informationstechnologie und Telekommunikation der Regierung von Pakistan als Unternehmen registriert (Registrierungsnummer Z-25-13327/25, gültig Februar 2026 – Januar 2027, jährlich erneuert). Zertifikat und Prüflink finden Sie im Abschnitt PSEB-Registrierung auf dieser Seite.
Ist Woltrio PCI-konform?
Woltrio ist selbst kein nach PCI DSS geprüftes Unternehmen. Kartenzahlungen werden über Stripe abgewickelt, einen PCI-DSS-Level-1-Dienstleister, sodass Karteninhaberdaten nie die Server von Woltrio berühren. Software, die wir für Kunden entwickeln, hält Kartendaten auf dieselbe Weise im Geltungsbereich des Zahlungsabwicklers.
Kann ich ein Business Associate Agreement (BAA) erhalten?
Ja. Wir unterzeichnen unser Standard-Business-Associate-Agreement, bevor PHI weitergegeben werden, und Sie können es vor Vertragsabschluss prüfen. Darin verpflichten wir uns, Sie innerhalb von 3 Werktagen über einen Sicherheitsvorfall zu informieren. Kontakt: legal@woltrio.com.
Welche Zertifizierungen und Compliance-Standards unterhält Woltrio?
Das Entwicklungszentrum von Woltrio ist nach ISO/IEC 27001:2022 zertifiziert (G-CERTI, Zertifikat Nr. GKPK-0328-IC), aufrechterhalten durch jährliche Überwachungsaudits. Wir haben keinen SOC-2-Bericht, und derzeit ist keiner geplant. Wir entwickeln Kundensoftware nach den Anforderungen von HIPAA und DSGVO und gestalten Systeme so, dass sie Ihr eigenes SOC-2-Audit unterstützen.
KI und Datennutzung
Werden meine Daten zum Trainieren von KI-Modellen verwendet?
Nein. Woltrio nutzt die API von Anthropic für interne Entwicklungsarbeit wie Unterstützung beim Programmieren, unter den kommerziellen Bedingungen von Anthropic, die kein Training mit unseren Daten erlauben. Sie erhält niemals PHI oder Ihre Produktionsdaten. Wir verkaufen oder teilen Ihre Daten nicht und nutzen sie nur für die beauftragte Arbeit.
Welche KI-Dienste nutzt Woltrio?
Anthropic (Claude) über die API, für interne Entwicklungsarbeit. Ändert sich das, wird die Liste der Unterauftragsverarbeiter auf dieser Seite aktualisiert.
Was gilt für KI-Funktionen, die Sie in mein Produkt einbauen?
Sie laufen unter Ihren eigenen Verträgen und Konten. In Gesundheitsprodukten bleiben PHI, die an ein KI-Modell gehen, in Ihrer Umgebung, zum Beispiel bei einem Modell, das über Ihr AWS-Konto unter Ihrem BAA mit AWS genutzt wird. Wir senden nur die Daten, die eine Funktion mindestens braucht.
Sicherheit und Reaktion auf Vorfälle
Wie geht Woltrio mit Sicherheitsvorfällen um?
Wir folgen unserem Verfahren zur Reaktion auf Informationssicherheitsvorfälle: erkennen, bewerten, eindämmen, beseitigen, wiederherstellen und auswerten. Betrifft ein Vorfall Ihre PHI, informieren wir Sie innerhalb von 3 Werktagen nach Entdeckung, wie in unserem BAA zugesagt, weit innerhalb der 60-Tage-Frist von HIPAA. Betrifft er personenbezogene Daten nach der DSGVO, informieren wir Sie unverzüglich, damit Sie die 72-Stunden-Frist gegenüber Ihrer Aufsichtsbehörde einhalten können.
Wie kann ich ein Sicherheitsbedenken melden?
Schreiben Sie an security@woltrio.com. Unser Sicherheits- und Datenschutzbeauftragter, Ehtisham Ilyas, prüft jede Meldung.
Wie oft werden Sicherheitsaudits durchgeführt?
Das ISMS unseres Entwicklungszentrums wird jährlich von G-CERTI und mindestens einmal jährlich intern gemäß unserem Verfahren für interne Audits geprüft. Schwachstellen-Scans führen wir gemäß unserem Verfahren für Schwachstellen- und Patch-Management durch. Eigene Penetrationstests beauftragen wir nicht: Kunden beauftragen in der Regel vor dem Start einen unabhängigen Test, und wir unterstützen die Tester und beheben die Befunde.
Was ist die Verfügbarkeitsgarantie von Woltrio?
Verfügbarkeits- und Wiederherstellungsziele werden pro Projekt vereinbart und in Ihrem SLA festgehalten. Ihr Produkt läuft in Ihrem eigenen AWS-Konto, und wir planen es für die Verfügbarkeit, die Ihr SLA verlangt.
Haben Sie weitere Fragen? Unser Team hilft Ihnen gerne unter security@woltrio.com
Fragen zu unserer Sicherheit.
Unser Sicherheitsteam unterstützt Sie bei Audits, Vereinbarungen und allem, was Sie sonst benötigen, um sicher voranzukommen.
Wir antworten am selben Werktag, unterzeichnen ein NDA innerhalb von 24 Stunden und senden innerhalb von 3 Werktagen einen kostenlosen Scope. Keine Vorauszahlung.