CONFIANCE CENTRE
Comment nous protégeons vos données et celles de vos patients : nos engagements, nos certifications, et ce que nous ne prétendons pas.
Dernière revue:

Santé et HIPAA
Woltrio développe des logiciels pour les organisations de santé en tant que business associate au sens de la HIPAA. Voici les engagements que nous prenons dans chaque projet de santé.
Un BAA avant toute PHI
Nous signons notre Business Associate Agreement standard avant tout partage d'informations de santé protégées (PHI). Vous pouvez l'examiner avant de signer un contrat.
Les PHI restent dans votre compte AWS
Les produits de santé sont déployés dans votre propre compte AWS, sous votre BAA avec AWS. Woltrio ne stocke ni ne traite de PHI sur ses propres systèmes.
Des données synthétiques pour le développement
Nous développons et testons uniquement avec des données fictives. Nos ingénieurs ne travaillent pas avec de vrais dossiers de patients.
Un accès limité et journalisé
Lorsque nous avons besoin d'accéder à votre environnement, vous l'accordez à des comptes nominatifs dotés des seules autorisations nécessaires. Chaque action est enregistrée dans les journaux d'audit de votre compte, et notre accès est supprimé à la remise du projet.
Notification sous 3 jours ouvrés
Si nous découvrons un incident touchant vos PHI, nous vous prévenons sous 3 jours ouvrés, bien en deçà du délai de 60 jours prévu par la HIPAA, puis nous le contenons, l'analysons et vous remettons un rapport écrit.
Formation HIPAA annuelle
Chaque membre de l'équipe suit une formation HIPAA chaque année.
Évaluation des risques annuelle
Nous évaluons les menaces pesant sur les PHI et sur nos systèmes au moins une fois par an, et à chaque nouveau système ou flux de PHI, selon la méthode d'évaluation des risques de notre système de management ISO/IEC 27001.
Qui est responsable de quoi
Notre répartition par défaut sur les projets santé. Toute différence pour votre projet est convenue par écrit dans le contrat et le BAA.
| Domaine | Vous | Woltrio |
|---|---|---|
| Compte AWS et BAA AWS | Vous êtes propriétaire du compte AWS et signez le BAA d'AWS. | Nous travaillons dans votre compte via les accès que vous nous accordez. |
| Stockage des PHI | Uniquement dans votre compte AWS. | Jamais sur nos systèmes. Nous développons et testons avec des données synthétiques. |
| Clés de chiffrement | Conservées dans AWS KMS, dans votre compte. | Nous configurons le chiffrement et n'utilisons les clés que via les accès que vous accordez. Nous n'en gardons aucune copie. |
| Sauvegardes | Stockées dans votre compte AWS. | Nous les configurons et les testons pendant le projet. |
| Journaux d'audit | Conservés dans votre compte, selon votre politique de conservation. | Chacune de nos actions dans votre environnement y est enregistrée. |
| Accès à la production | Vous accordez et retirez des comptes nominatifs. | Droits minimaux uniquement. Notre accès est retiré, avec confirmation écrite, au transfert. |
| Réponse aux incidents | Vous pilotez la réponse et les notifications exigées par la HIPAA. | Nous vous informons sous 3 jours ouvrés de tout ce que nous constatons, aidons à contenir et analyser l'incident et envoyons un rapport écrit. |
Garanties indépendantes : ce que nous avons et ce que nous n'avons pas
- ISO/IEC 27001:2022
- Centre de développement certifié, certificat GKPK-0328-IC, vérifiable sur IAF CertSearch.
- SOC 2
- Pas de rapport SOC 2, et aucun n'est prévu pour l'instant.
- Tests d'intrusion
- Nos clients commandent généralement un test indépendant avant le lancement. Nous assistons les testeurs et corrigeons les points relevés.
Documents disponibles sous NDA
Envoyés après signature d'un accord de confidentialité mutuel.
- Modèle de Business Associate Agreement
- Déclaration d'applicabilité (ISO/IEC 27001)
- Procédure de réponse aux incidents de sécurité de l'information
- Politique de traitement des PHI et de confidentialité
- Méthodologie d'évaluation des risques
- Procédure de continuité d'activité et de reprise après sinistre
Certificat ISO/IEC 27001:2022
Le système de management de la sécurité de l'information (SMSI) du centre de développement de Woltrio à Rawalpindi, au Pakistan, est certifié de manière indépendante par G-CERTI, un organisme de certification accrédité par l'IAS. C'est là que notre équipe d'ingénierie conçoit, développe et déploie les logiciels de nos clients. Toutes les informations ci-dessous proviennent du certificat lui-même.
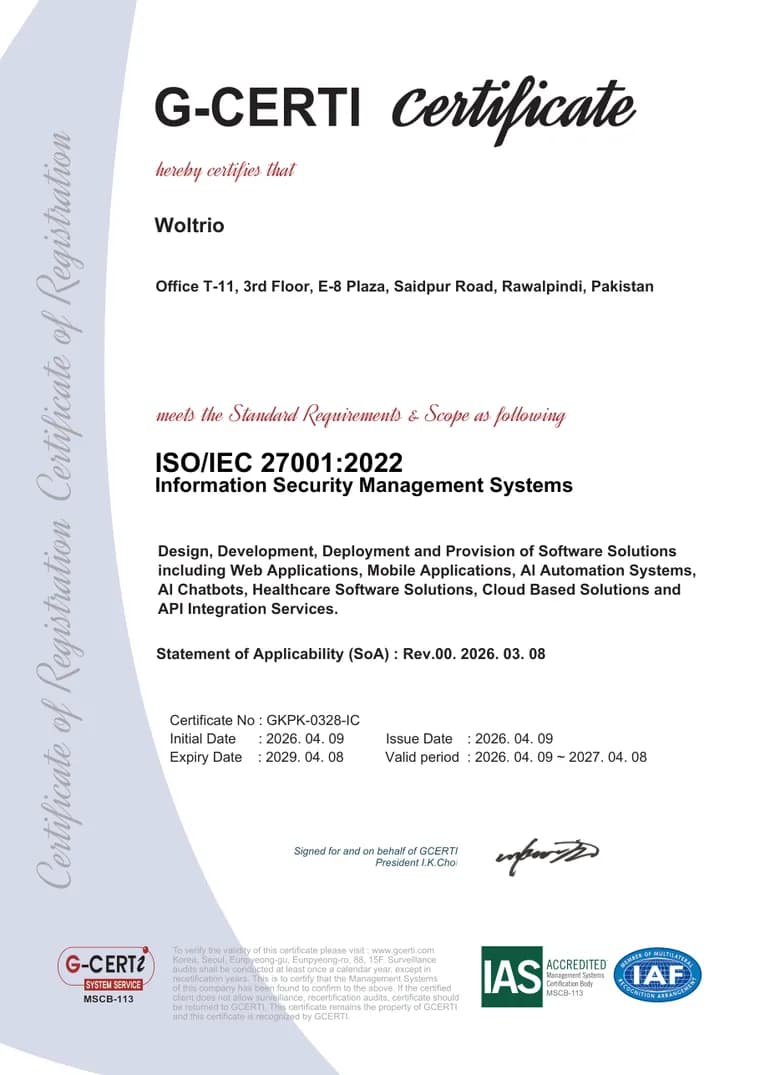
Vérifiable de manière indépendante sur IAF CertSearch, la base mondiale de certificats de l'International Accreditation Forum (certificat n° GKPK-0328-IC).
- Norme
- ISO/IEC 27001:2022
- N° de certificat
- GKPK-0328-IC
- Organisme de certification
- G-CERTI
- Accréditation
- IAS (MSCB-113) · IAF MLA
- Périmètre
- Design, Development, Deployment and Provision of Software Solutions including Web Applications, Mobile Applications, AI Automation Systems, AI Chatbots, Healthcare Software Solutions, Cloud Based Solutions and API Integration Services.Périmètre tel que formulé sur le certificat. Il couvre le SMSI de notre centre de développement de Rawalpindi — notre manière de concevoir, développer, déployer et maintenir des logiciels — et non des produits clients individuels.
- Site certifié
- Office T-11, 3rd Floor, E-8 Plaza, Saidpur Road, Rawalpindi, PakistanNotre siège à Denver, au Colorado (Woltrio LLC), n'entre pas dans le périmètre du certificat.
- Première certification
- Validité actuelle jusqu'au
- Maintenu par un audit de surveillance annuel ; le certificat est réémis après chacun d'eux.
- Fin du cycle de certification
- Déclaration d'applicabilité (DdA)
- Rev.00 (2026-03-08)
Enregistrement PSEB
Woltrio est une société de logiciels enregistrée auprès du Pakistan Software Export Board (PSEB), l'organisme public rattaché au ministère des Technologies de l'information et des Télécommunications qui enregistre et encadre les exportateurs pakistanais de logiciels et de services informatiques.
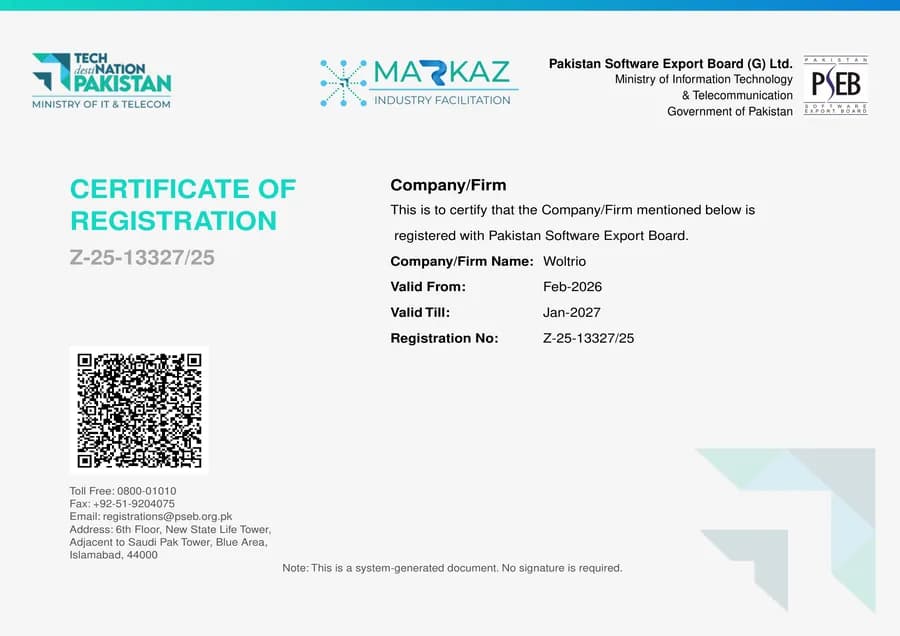
Ouvre la page de vérification officielle du PSEB pour le n° d'enregistrement Z-25-13327/25 — le même lien que le QR code du certificat.
- N° d'enregistrement
- Z-25-13327/25
- Enregistré auprès de
- Pakistan Software Export Board (G) Ltd.
- Autorité publique
- Ministry of Information Technology & Telecommunication, Government of Pakistan
- Type d'enregistrement
- Société / entreprise
- Valide à partir de
- Valide jusqu'à
- Renouvelé chaque année auprès du PSEB.
Immatriculation de la société
Woltrio LLC est l'entité juridique américaine derrière Woltrio, immatriculée au Colorado et référencée chez Dun & Bradstreet et Creditsafe. Ce sont les identifiants qu'une équipe achats ou conformité utilise pour vérifier un fournisseur ; nous les publions donc ici plutôt que de les envoyer sur demande.
Ouvre la fiche du Colorado Secretary of State pour l'ID 20268285348, la source publique du statut et de la date de constitution de l'entité.
- Dénomination légale
- Woltrio LLC
- Forme juridique
- Limited Liability Company (LLC)
- Juridiction
- Colorado, États-Unis
- ID Colorado Secretary of State
- 20268285348
- Constituée le
- Woltrio est en activité depuis 2024 ; la LLC du Colorado a été constituée en octobre 2026 comme entité juridique américaine.
- En activité depuis
- 2024
- Siège social
- 1500 N Grant St, Suite 5034, Denver, CO 80203, United States
- Numéro D-U-N-S
- 14-961-5138Attribué par Dun & Bradstreet. À consulter sur dnb.com ou à utiliser dans votre système d'intégration fournisseurs.
- Safe Number Creditsafe
- US233901870Les rapports Creditsafe sont réservés aux abonnés ; le Safe Number identifie Woltrio LLC dans leur base.
- Code NAICS
- 541511 · Custom Computer Programming Services
- Profils d'entreprise
Conformité
La certification que nous détenons, et les cadres réglementaires auxquels nous faisons répondre les logiciels de nos clients.
HIPAA
Loi sur la portabilité et la responsabilité en matière d'assurance maladie
- BAA signé avant tout partage de PHI
- Les PHI restent dans votre environnement ; nous développons avec des données synthétiques
- Chiffrement, contrôle d'accès et journaux d'audit intégrés à votre produit
- Notification de violation sous 3 jours ouvrés
RGPD
Règlement général sur la protection des données (UE)
- Accords de traitement des données (DPA) avec les SCC
- Procédures relatives aux droits des personnes concernées documentées
- Principes de confidentialité dès la conception mis en œuvre
- Transparence du sous-traitant maintenue
LPRPDE
Loi sur la protection des renseignements personnels et les documents électroniques (Canada)
- Collecte de données basée sur le consentement
- Accès individuel aux informations personnelles
- Garanties pour les informations personnelles
- Responsabilité pour la protection des données
Contrôles de sécurité
Contrôles certifiés ISO/IEC 27001:2022 dans notre centre de développement.
Sécurité des informations pour l'utilisation des services cloud
Les processus d'acquisition, d'utilisation, de gestion et de sortie des services cloud doivent être établis conformément aux exigences de sécurité des informations de l'organisation.
Informations d'authentification
L'attribution et la gestion des informations d'authentification doivent être contrôlées par un processus de gestion, comprenant notamment le conseil au personnel sur le traitement approprié des informations d'authentification.
Travail à distance
Des mesures de sécurité doivent être mises en œuvre lorsque le personnel travaille à distance pour protéger les informations consultées, traitées ou stockées en dehors des locaux de l'organisation.
Exigences de sécurité des applications
Les exigences en matière de sécurité des informations doivent être identifiées, spécifiées et approuvées lors du développement ou de l’acquisition d’applications.
Synchronisation de l'horloge
Les horloges des systèmes de traitement de l'information utilisés par l'organisation doivent être synchronisées avec des sources horaires approuvées.
Sous-traitants
Services que Woltrio utilise pour sa propre activité, chacun selon les conditions de traitement des données du fournisseur. Aucun ne reçoit de PHI.
Amazon Web Services (AWS)
Infrastructure cloud pour les propres systèmes de Woltrio
États-Unis (siège du fournisseur)
Anthropic
Assistance IA pour le travail d'ingénierie interne (API, aucun entraînement sur nos données)
États-Unis (siège du fournisseur)
Cloudinary
Stockage de fichiers et d'images pour notre site web et nos outils internes
États-Unis (siège du fournisseur)
GitHub
Hébergement du code source et gestion des versions
États-Unis (siège du fournisseur)
Hostinger
Messagerie professionnelle
Lituanie (siège du fournisseur)
Google Meet
Réunions vidéo avec les clients
États-Unis (siège du fournisseur)
Microsoft Teams
Réunions vidéo avec les clients
États-Unis (siège du fournisseur)
Zoom
Réunions vidéo avec les clients
États-Unis (siège du fournisseur)
FAQ
Questions courantes sur nos pratiques de sécurité et de conformité.
Stockage et chiffrement des données
Où mes données sont-elles stockées ?
Les produits que nous développons pour vous fonctionnent dans votre propre compte cloud ; pour les clients du secteur de la santé, il s'agit de votre compte AWS, couvert par votre BAA avec AWS. Woltrio n'héberge ni vos données de production ni vos PHI sur ses propres systèmes. Nos propres outils (messagerie, code source, stockage de fichiers et réunions) utilisent les sous-traitants listés sur cette page.
Comment les données sont-elles chiffrées ?
Nous appliquons notre politique de cryptographie et de gestion des clés : TLS 1.2 ou supérieur pour les données en transit et AES-256 pour les données au repos, avec la gestion des clés du fournisseur cloud lorsqu'elle est disponible. Les sauvegardes de données sensibles sont chiffrées de la même manière.
Woltrio stocke-t-il ou voit-il des PHI ?
Non. Les PHI restent dans votre environnement. Nous développons et testons uniquement avec des données synthétiques, et aucun de nos sous-traitants ne reçoit de PHI. Comme nous ne détenons pas de PHI, nous n'avons pas de BAA avec nos propres fournisseurs ; nous signons un BAA directement avec vous.
Comment serai-je informé des changements de sous-traitants ?
La liste des sous-traitants de cette page est tenue à jour, et les changements sont également reflétés dans notre politique de confidentialité.
Accès et traçabilité
Comment l'accès à mes systèmes est-il contrôlé ?
Conformément à notre politique de contrôle d'accès, nous appliquons le moindre privilège et le besoin d'en connaître. Vous attribuez à nos ingénieurs des comptes nominatifs dans votre environnement, avec les seules autorisations nécessaires, et vous pouvez les vérifier ou les révoquer à tout moment.
Puis-je consulter un historique de vos accès à mes systèmes ?
Oui. Comme nous travaillons via des comptes que vous nous attribuez, nos actions sont enregistrées dans les journaux d'audit de votre propre compte : c'est vous qui détenez cet historique, pas nous.
Que se passe-t-il à la fin de notre collaboration ?
Nous vous remettons le code source, la documentation et les identifiants, supprimons nos accès à vos environnements et effaçons de façon sécurisée les données du projet conservées sur nos propres systèmes, conformément à notre procédure de conservation et de destruction sécurisée des données, sauf si vous nous demandez de les conserver ou si un contrat l'exige.
Conformité
Développez-vous des logiciels conformes au RGPD ?
Oui. Nous concevons et développons des logiciels conformes aux exigences du RGPD — confidentialité dès la conception, processus documentés pour les droits des personnes concernées, minimisation des données et transparence sur les sous-traitants dans les systèmes que nous livrons. La conformité au RGPD est atteinte par votre produit, ce n'est pas un certificat détenu par un prestataire ; le centre de développement de Woltrio est certifié de manière indépendante ISO/IEC 27001:2022. Un accord de traitement des données (DPA) avec clauses contractuelles types (SCC) est disponible sur demande pour les projets où nous traitons des données personnelles pour votre compte. Contact : legal@woltrio.com.
Développez-vous des logiciels conformes à la HIPAA ?
Oui. Nous développons des logiciels de santé conçus pour répondre aux exigences de la HIPAA, avec chiffrement, contrôle d'accès et journaux d'audit intégrés à votre produit. La conformité HIPAA est atteinte par votre organisation et votre produit ; ce n'est pas un certificat détenu par un prestataire. En tant que business associate, nous signons un BAA avant tout partage de PHI ; nos engagements figurent dans la section « Santé et HIPAA » en haut de cette page.
Notre logiciel de santé sera-t-il réglementé comme dispositif médical (FDA, MDR) ?
Cela dépend de l'usage prévu du logiciel. La prise de rendez-vous, la facturation, les portails patients et la plupart des fonctions de DSE ne sont généralement pas des dispositifs médicaux. Un logiciel qui pose un diagnostic, surveille des patients ou recommande un traitement peut être réglementé par la FDA comme Software as a Medical Device (SaMD), tout comme certains outils d'aide à la décision clinique. En Europe, la même question se pose au titre du règlement (UE) 2017/745 sur les dispositifs médicaux (MDR). Nous ne tranchons pas nous-mêmes : si votre produit comporte de telles fonctions, nous le signalons pendant le cadrage et recommandons de confier la décision à un spécialiste réglementaire. Nous développons ensuite selon les exigences ainsi définies.
Woltrio est-il certifié ISO 27001 ?
Oui. Le système de management de la sécurité de l'information du centre de développement de Le centre de développement de Woltrio est certifié ISO/IEC 27001:2022 par G-CERTI, un organisme de certification accrédité par l'IAS (certificat n° GKPK-0328-IC, délivré pour la première fois le 9 avril 2026). Le périmètre couvre la conception, le développement, le déploiement et la fourniture de nos solutions logicielles, y compris les logiciels de santé, les systèmes d'IA, les solutions cloud et les intégrations d'API. Notre siège à Denver, au Colorado, n'entre pas dans le périmètre du certificat. La certification est maintenue par des audits de surveillance annuels. Le certificat et ses informations de vérification figurent dans la section ISO/IEC 27001:2022 en haut de cette page.
Woltrio est-il enregistré auprès du Pakistan Software Export Board (PSEB) ?
Oui. Woltrio est enregistré en tant que société auprès du Pakistan Software Export Board (G) Ltd., rattaché au ministère des Technologies de l'information et des Télécommunications du gouvernement du Pakistan (n° d'enregistrement Z-25-13327/25, valide de février 2026 à janvier 2027, renouvelé chaque année). Le certificat et son lien de vérification figurent dans la section Enregistrement PSEB de cette page.
Woltrio est-il conforme à la norme PCI ?
Woltrio n'est pas en soi une entité évaluée PCI DSS. Les paiements par carte sont traités par Stripe, prestataire de services PCI DSS de niveau 1, de sorte que les données de titulaires de carte ne transitent jamais par les serveurs de Woltrio. Les logiciels que nous développons pour nos clients sont conçus pour garder les données de carte dans le périmètre du prestataire de paiement de la même manière.
Puis-je obtenir un accord de partenariat commercial (BAA) ?
Oui. Nous signons notre Business Associate Agreement standard avant tout partage de PHI, et vous pouvez l'examiner avant de signer un contrat. Il nous engage à vous informer de toute violation sous 3 jours ouvrés. Contact : legal@woltrio.com.
Quelles certifications et normes de conformité Woltrio maintient-il ?
Le centre de développement de Woltrio est certifié ISO/IEC 27001:2022 (G-CERTI, certificat n° GKPK-0328-IC), certification maintenue par des audits de surveillance annuels. Nous n'avons pas de rapport SOC 2, et aucun n'est prévu pour l'instant. Nous développons les logiciels de nos clients pour répondre aux exigences de la HIPAA et du RGPD, et concevons des systèmes qui facilitent votre propre audit SOC 2.
IA et utilisation des données
Mes données sont-elles utilisées pour entraîner des modèles d'IA ?
Non. Woltrio utilise l'API d'Anthropic pour son travail d'ingénierie interne, par exemple l'assistance au code, selon les conditions commerciales d'Anthropic, qui n'autorisent pas l'entraînement sur nos données. Elle ne reçoit jamais de PHI ni vos données de production. Nous ne vendons ni ne partageons vos données, et ne les utilisons que pour le travail commandé.
Quels services d'IA Woltrio utilise-t-il ?
Anthropic (Claude), via son API, pour le travail d'ingénierie interne. Si cela change, la liste des sous-traitants de cette page est mise à jour.
Qu'en est-il des fonctionnalités d'IA intégrées à mon produit ?
Elles fonctionnent sous vos propres contrats et comptes. Dans les produits de santé, les PHI envoyées à un modèle d'IA restent dans votre environnement, par exemple avec un modèle utilisé via votre compte AWS sous votre BAA avec AWS. Nous n'envoyons que les données strictement nécessaires à chaque fonctionnalité.
Sécurité et réponse aux incidents
Comment Woltrio gère-t-il les incidents de sécurité ?
Nous suivons notre procédure de réponse aux incidents de sécurité de l'information : identification, évaluation, confinement, éradication, rétablissement et retour d'expérience. Si un incident touche vos PHI, nous vous prévenons sous 3 jours ouvrés après sa découverte, comme notre BAA s'y engage, bien en deçà du délai de 60 jours de la HIPAA. S'il concerne des données personnelles au sens du RGPD, nous vous prévenons dans les meilleurs délais afin que vous puissiez respecter le délai de 72 heures auprès de votre autorité de contrôle.
Comment puis-je signaler un problème de sécurité ?
Écrivez à security@woltrio.com. Notre responsable sécurité et confidentialité, Ehtisham Ilyas, examine chaque signalement.
À quelle fréquence les audits de sécurité sont-ils effectués ?
Le SMSI de notre centre de développement est audité chaque année par G-CERTI, et en interne au moins une fois par an selon notre procédure d'audit interne. Nous recherchons les vulnérabilités selon notre procédure de gestion des vulnérabilités et des correctifs. Nous ne commandons pas nos propres tests d'intrusion : nos clients commandent généralement un test indépendant avant le lancement, et nous assistons les testeurs et corrigeons les points relevés.
Quelle est la garantie de disponibilité de Woltrio ?
Les objectifs de disponibilité et de reprise sont convenus pour chaque projet et inscrits dans votre SLA. Votre produit fonctionne dans votre propre compte AWS, et nous le concevons pour la disponibilité exigée par votre SLA.
Vous avez d'autres questions ? Notre équipe est à votre disposition à security@woltrio.com
Des questions sur notre sécurité.
Notre équipe de sécurité est là pour vous aider avec les audits, les accords et tout ce dont vous avez besoin pour avancer en toute confiance.
Nous répondons le jour ouvré même, signons un NDA sous 24 heures et envoyons un cadrage gratuit sous 3 jours ouvrés. Rien à payer d'avance.